La ciberseguridad OT protege los sistemas que mantienen en funcionamiento una instalación industrial. ¿Sabemos qué equipos se comunican en nuestra red industrial, quién puede acceder a ellos y qué ocurriría si alguien modificara su funcionamiento?
En una instalación industrial, la ciberseguridad no consiste únicamente en proteger datos. También implica mantener disponibles los sistemas de control, preservar la integridad de las comunicaciones y evitar que una intervención no autorizada afecte al proceso.
Una temperatura modificada, una orden inesperada o la pérdida de comunicación con un controlador pueden tener consecuencias sobre la producción, la calidad del producto y la seguridad de la instalación.
El ataque a supermercados en Francia: una advertencia para los sistemas conectados
El ciberataque conocido el 12 de octubre de 2026 contra instalaciones frigoríficas de supermercados en Francia ha vuelto a poner de manifiesto esta relación entre seguridad digital y funcionamiento físico. El ataque alteró el funcionamiento de los sistemas de refrigeración, obligando a los supermercados afectados a retirar alimentos en mal estado. La investigación sigue en curso y no se ha confirmado cómo han accedido los atacantes al sistema. Fuente: Reuters, 13 de octubre de 2026.
Aunque se trate de comercios, los equipos afectados cumplen una función propia de la tecnología operacional: supervisar y controlar un proceso físico, en este caso la conservación de productos.
La reflexión es aplicable a fábricas, almacenes frigoríficos, instalaciones de agua o sistemas energéticos: los equipos conectados que mantienen una operación también necesitan una estrategia de ciberseguridad.
No es necesario asumir que todas estas instalaciones comparten las mismas vulnerabilidades. Sí conviene preguntarse qué sistemas están accesibles, cómo se gestionan y qué medidas permiten detectar una actividad inesperada antes de que afecte al proceso.
Ciberseguridad IT y OT: proteger teniendo en cuenta el proceso
Las redes OT —Operational Technology o tecnología operacional— incluyen sistemas que supervisan o controlan equipos y procesos físicos. Su protección debe considerar requisitos específicos de disponibilidad, fiabilidad y seguridad, como recoge la guía de seguridad OT del NIST.
Un PLC puede controlar una línea de producción; un SCADA, supervisar una instalación; y un sistema de regulación, mantener una temperatura dentro de los límites necesarios.
Por eso, una actualización, un análisis activo o el bloqueo de una comunicación requieren evaluar previamente su efecto sobre la operación.
La coordinación entre mantenimiento, automatización, operaciones y ciberseguridad resulta esencial para aplicar medidas que protejan la instalación y permitan mantenerla funcionando.
Seis medidas de ciberseguridad OT para proteger una red industrial
1. Conocer los equipos y sus comunicaciones
El primer paso para mejorar la ciberseguridad OT es disponer de un inventario actualizado de PLC, HMI, SCADA, estaciones de ingeniería, switches, gateways, servidores y conexiones remotas.
Además del nombre del equipo y su dirección IP, interesa documentar su función, criticidad, versión de software y responsable de mantenimiento.
También debemos conocer sus relaciones: qué dispositivos intercambian información, qué protocolos utilizan y qué comunicaciones necesita realmente el proceso.
Una conexión entre una estación de ingeniería y un PLC, por ejemplo, puede corresponder a una intervención autorizada. Para investigar una desviación necesitamos conocer primero el funcionamiento habitual.
2. Revisar la exposición a Internet y los accesos remotos
La asistencia remota facilita el mantenimiento, pero exige controlar quién entra, desde dónde y a qué sistemas puede acceder.
Conviene revisar tanto las conexiones corporativas como las instaladas por fabricantes, integradores o empresas de mantenimiento. Un router móvil o una pasarela independiente también pueden proporcionar acceso a equipos operativos.
Entre las medidas que deben valorarse están:
- Evitar la exposición directa de interfaces de control y administración a Internet.
- Utilizar cuentas individuales y permisos limitados.
- Incorporar autenticación multifactor en los puntos de acceso compatibles.
- Autorizar y registrar las intervenciones de proveedores.
- Desactivar accesos que ya no sean necesarios.
CISA incluye la protección del acceso remoto y la separación entre redes IT y OT entre sus recomendaciones para reducir la exposición a incidentes.
3. Segmentar la red y controlar las comunicaciones
En una red plana, un acceso indebido puede encontrar menos barreras para alcanzar otros sistemas.
En una estrategia de ciberseguridad OT, la segmentación permite separar equipos según su función y criticidad, y establecer qué comunicaciones se autorizan entre ellos.
Por ejemplo, las estaciones de ingeniería, los controladores, los sistemas de supervisión y los accesos de proveedores pueden requerir zonas diferenciadas.
La separación debe acompañarse de controles sobre el tráfico entre zonas. Crear VLAN sin revisar las rutas, los permisos y las reglas de acceso puede dejar comunicaciones innecesarias abiertas.
CISA recomienda segmentar las redes según su función para limitar el movimiento de un atacante entre sistemas.
4. Gestionar actualizaciones y equipos sin soporte
Las instalaciones industriales suelen combinar equipos de distintas generaciones. Algunos pueden tener restricciones de actualización o haber llegado al final de su soporte.
Conviene revisar los avisos del fabricante, identificar versiones afectadas y planificar las intervenciones según el riesgo y las condiciones del proceso.
Cuando una actualización no pueda aplicarse de inmediato, deben estudiarse medidas compensatorias, como restringir accesos, aislar el equipo o reforzar su monitorización.
Estas medidas requieren seguimiento: también debe valorarse cuándo sustituir un sistema que ya no recibe mantenimiento de seguridad. CISA recomienda priorizar la corrección de vulnerabilidades explotadas y de fallos críticos en equipos expuestos a Internet.
5. Monitorizar puntos relevantes de la red
Conocer las comunicaciones habituales ayuda a investigar cambios como:
- Conexiones hacia destinos desconocidos.
- Accesos a controladores desde equipos no previstos.
- Actividad remota fuera de los periodos autorizados.
- Intentos de conexión repetidos.
- Variaciones inesperadas en los patrones de tráfico.
Una anomalía no demuestra por sí sola la existencia de un ataque. También puede deberse a mantenimiento, una modificación de configuración o una avería.
La monitorización debe proporcionar información para analizar ese contexto. CISA recomienda observar puntos relevantes, como las conexiones entre segmentos y los servicios de acceso remoto.
6. Preparar la respuesta y la recuperación
Ante un incidente, los responsables deben saber qué sistemas están afectados, quién toma las decisiones y cómo recuperar la operación.
El plan debe contemplar la conservación de evidencias, las copias de seguridad y los procedimientos de restauración.
En OT, desconectar un equipo o bloquear una comunicación puede afectar al proceso. Por ello, las actuaciones deben acordarse con operaciones y prever las condiciones para llevar la instalación a un estado seguro.
La documentación de red y las copias protegidas, incluidas copias fuera de línea cuando corresponda, forman parte de las recomendaciones de preparación y recuperación de CISA.
Ciberseguridad OT y visibilidad de red: obtener información para investigar
Para analizar una comunicación sospechosa necesitamos evidencias: qué equipos participaron, cuándo se inició la conexión y qué tráfico se intercambió.
La captura de paquetes permite examinar esas comunicaciones y apoyar el diagnóstico. Profitap describe este uso tanto para investigar incidentes como para analizar el comportamiento de la red.
Es importante distinguir dos cuestiones: la captura pasiva observa tráfico existente, pero la instalación de un punto de captura puede requerir una intervención sobre el enlace.
Antes de desplegarlo deben evaluarse el medio físico, la velocidad, la topología y las condiciones de continuidad. Tampoco basta con capturar cualquier enlace: el punto elegido debe permitir observar las comunicaciones que queremos investigar.
¿Cómo ayudan las soluciones de protección, captura y análisis?
Las herramientas de captura aportan tráfico y evidencias a una estrategia de monitorización. Su elección depende de la necesidad:
| Necesidad | Solución que puede valorarse |
|---|---|
| Obtener una copia del tráfico de un enlace | Network TAP |
| Realizar una captura durante una intervención técnica | Analizador portátil, como ProfiShark |
| Capturar tráfico y consultar información en tiempo real e histórica | Plataforma de captura y análisis, como IOTA |
| Investigar amenazas con herramientas especializadas | IDS industrial o NDR, según la arquitectura |
| Segmentar la red industrial y controlar las comunicaciones entre redes | Helmholz WALL IE: firewall industrial y gateway NAT |
Profitap presenta ProfiShark e IOTA como soluciones de captura y análisis para diagnóstico e investigación, e IOTA permite consultar tráfico en tiempo real e información histórica.
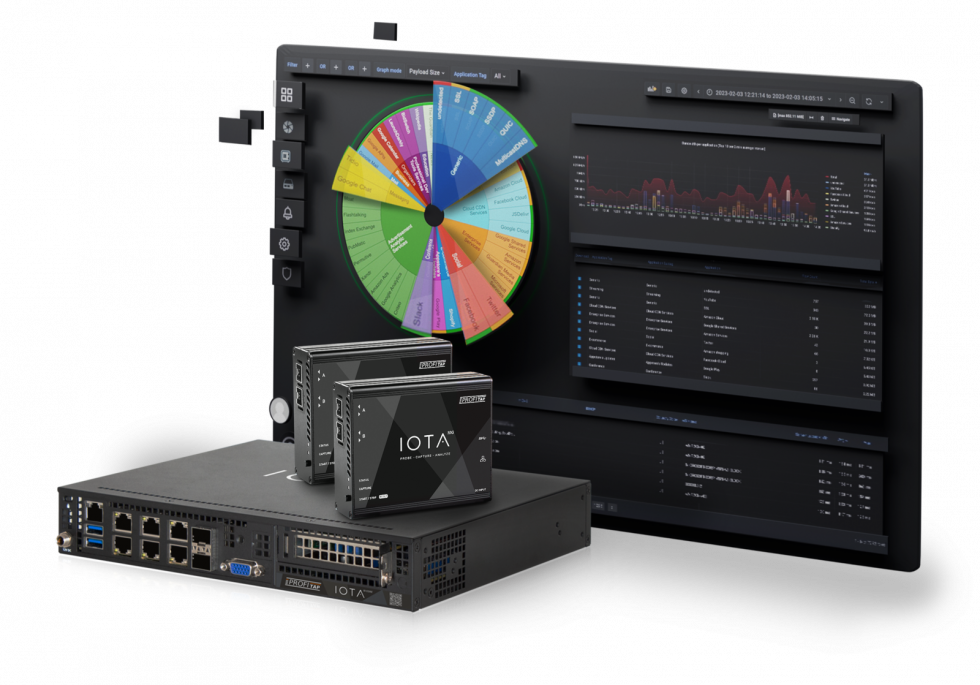
Para investigar retrospectivamente un incidente es necesario que el tráfico relevante se haya capturado antes de que ocurriera y que siga disponible. Instalar una herramienta después no permite recuperar los paquetes que ya circularon. Más información en la documentación de IOTA.
La captura de tráfico aporta evidencias a la estrategia de ciberseguridad OT. Debe integrarse con los controles de acceso, la segmentación y las herramientas de detección que requiera la instalación.
Por dónde empezar con la ciberseguridad OT en tu instalación
Una primera revisión puede centrarse en una máquina, una línea o una zona crítica. Estas preguntas ayudan a identificar prioridades:
- ¿Tenemos un inventario actualizado de los equipos?
- ¿Conocemos todos los accesos remotos, incluidos los de proveedores?
- ¿Hay interfaces de gestión accesibles desde Internet?
- ¿Qué sistemas han dejado de recibir actualizaciones?
- ¿Podemos investigar una comunicación inesperada?
- ¿Hemos probado cómo restaurar configuraciones y recuperar la operación?
El objetivo es convertir las respuestas en actuaciones concretas de ciberseguridad OT, con responsables y prioridades.
Garma Electrónica: captura y análisis de tráfico para redes OT
En Garma Electrónica trabajamos con soluciones Profitap de visibilidad, captura y análisis de tráfico, entre ellas Network TAPs, ProfiShark e IOTA.
Para apoyar tu estrategia de ciberseguridad OT, podemos ayudarte a valorar dónde obtener tráfico de tu red industrial y qué herramientas resultan adecuadas según los protocolos, la velocidad, el medio físico y las condiciones de funcionamiento.
Si estás revisando los accesos de una instalación, investigando comunicaciones inesperadas o preparando una arquitectura de monitorización, contacta con Garma Electrónica para estudiar los puntos de captura y análisis de tu red OT.
Para preparar la captura, consulta también nuestra guía práctica de captura y análisis de tráfico OT.
Demostraciones Profitap en WeAR Bilbao, febrero de 2027
Garma Electrónica participará en la feria WeAR de Bilbao en febrero de 2027, donde realizaremos demostraciones de las soluciones Profitap. Será una oportunidad para conocer su aplicación al diagnóstico de redes industriales y comentar necesidades de mantenimiento, comunicaciones IT/OT y ciberseguridad.
Para más información.